Marcas y consumidores más digitales ‘incitan’ el auge del malvertising
En Google, en Facebook o en Instagram. Los ciberdelincuentes encuentran la forma de suplantar la imagen de marcas y crear anuncios falsos en las plataformas digitales, con el objetivo, en algunos casos, de infectar el dispositivo con malware, y en otros, de estafar a los usuarios.
Texto: Pilar Chacón Fotos: RR.SS
Múltiples han sido los efectos que la pandemia de coronavirus ha dejado en marcas y consumidores. Resuenan con fuerza la digitalización forzada de los negocios ante las restricciones impuestas para frenar la crisis sanitaria, y la reconversión del hogar en un espacio multitarea donde los usuarios, además de descansar y entretenerse, trabajan, hacen deporte o compran.
Precisamente, el mayor uso por parte de los consumidores de medios digitales ha llamado la atención de los ciberdelincuentes, quienes han aprovechado esta creciente actividad para tender nuevas trampas y encontrar nuevas víctimas, mediante el envío de correos fraudulentos o la publicación de anuncios que lejos de publicitar un determinado producto, persiguen infectar con malware el dispositivo de los usuarios.
[contenido]
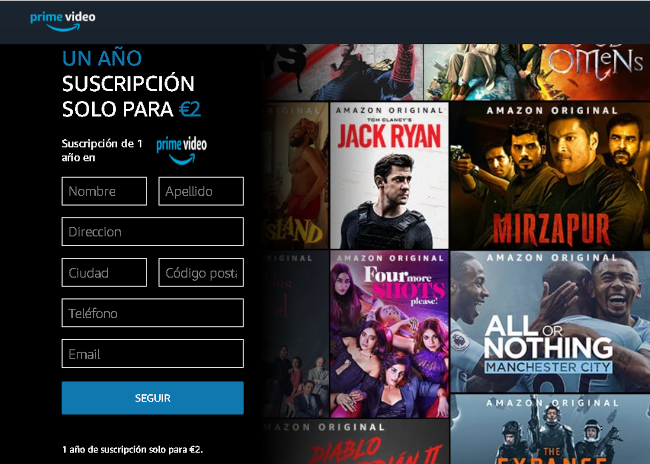
Desde la firma de seguridad Kaspersky ponen como ejemplo de ambos casos la suplantación de la marca Correos por parte de los ciberdelincuentes a finales del pasado noviembre, informando a los usuarios de la imposibilidad de entregar un paquete ecommerce por no haber pagado los costes de envío. O la de Amazon, dos meses antes, para captar información de los usuarios mediante anuncios que ofrecían la suscripción anual de Prime por dos euros.
Según explica a IPMARK Dani Creus, investigador de seguridad senior de Kaspersky, en el último año ha crecido de forma significativa el número de ataques utilizando malvertising, que puede ser aprovechado de dos maneras. “La primera sería vulnerar páginas normales, inyectar un código malicioso en estas, y a partir de ahí, infectar a cada usuario que visite esa página”. A este tipo pertenecen, por ejemplo, las redirecciones de cerca de 1.000 dominios inactivos, detectados por la compañía en junio, y que llevaban a los usuarios a páginas publicitarias con contenido malicioso.
Y la activación por parte de los criminales de campañas publicitarias legítimas que, al ser aprobadas, aprovechan para incorporar el código malicioso en estas con el fin de que se distribuyan en las webs que muestran anuncios. A este grupo pertenecen, de igual modo, las creatividades descubiertas en redes sociales como Facebook e Instagram, donde se anima a los usuarios a pinchar en el anuncio para obtener suculentas ofertas. Así ha ocurrido con marcas como Ray-Ban, Amazon o McDonalds – esta última, protagonista de una operación de malvertising en Facebook en noviembre de 2019, en la que los ciberdelincuentes conseguían acceder a las credenciales bancarias de los usuarios mediante el troyano Mispadu-.
Evolución de la ciberdelincuencia
En la Asociación de Usuarios de la Comunicación (AUC) también han detectado en el último año un incremento de la publicidad fraudulenta. Según cuenta a esta publicación Alejandro Perales, presidente de AUC, durante los meses de confinamiento y desescalada, resultaron muy frecuentes los correos electrónicos falsos que aprovechaban la actualidad de la crisis sanitaria para poner trampas. En concreto, fueron objeto de preocupación para la asociación los emails que suplantaban la identidad de las entidades financieras para informar sobre préstamos ICO o los de la Tesorería General de la Seguridad Social, en relación a los Expedientes de Regulación Temporal de Empleo (ERTE).
A la hora de identificar este tipo de fraudes, Perales recuerda que en algunos casos resulta una tarea fácil, ya que el logotipo de la marca suplantada no es correcto o el copy es una traducción literal de otro idioma y está lleno de expresiones raras. Sin embargo, en otros casos, se percibe una evolución del cuidado que ponen los ciberdelincuentes a la hora de diseñar los emails. “Cada vez los textos están mejor escritos, no son traducciones literales de otros idiomas, los logotipos coinciden… Tienen más apariencia de un correo verdadero y eso los hace más peligrosos”, explica el presidente de AUC.
Esta evolución también se detecta en los anuncios falsos. De acuerdo con la firma de ciberseguridad Clean.io, el uso de creatividades de mayor calidad por parte de ciberdelincuentes está ayudando a que estos no puedan ser percibidos por DSPs y SSPs. Y eso a pesar de que, en general, los proveedores publicitarios se esfuerzan para evitar la entrada de malware. “Sí que toman medidas, pero es un tema muy complejo y siempre se puede escapar algo”, señala Dani Creus, quien recuerda que la seguridad no es un estado absoluto, “sino que es algo que tienes que ir haciendo de forma proactiva y continuamente”.
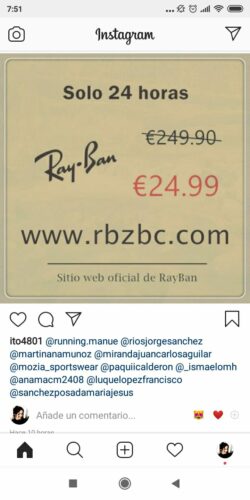
A este respecto, fuentes de Facebook han informado a IPMARK sobre las medidas que llevan a cabo en la red social para evitar la publicación de anuncios falsos con código malicioso, procedentes en su mayoría de cuentas falsas o que han sido hackeadas. La retirada masiva de estas páginas cada cierto tiempo y la puesta a disposición de los usuarios de un botón en la esquina derecha del anuncio para informar del peligro son las más destacadas.
En cualquier caso, para los ciberdelincuentes resulta todavía muy fácil poner en marcha una campaña legítima en estas plataformas. Según una investigación realizada el pasado julio por la asociación de consumidores de Reino Unido, los estafadores pueden crear y publicar anuncios de negocios falsos en Google “en horas”. La organización fue capaz de poner en marcha una campaña falsa en Ads, que alcanzó las 100.000 impresiones en un mes, y crear una página de empresa en Facebook, ya que solo necesitaban una cuenta personal en la red social.
Responsabilidad de marcas y usuarios
Foreo forma parte de las marcas elegidas por los ciberdelincuentes para protagonizar sus anuncios falsos. En los dos últimos años, la firma tecnológica de belleza ha estado lidiando con cuentas falsas en Instagram que intentan pasarse por esta para que los usuarios realicen pedidos que finalmente no llegan. Para alcanzar a sus víctimas, los estafadores incluso ponen en marcha campañas de pago en la red social.
“Cada vez que nos encontramos en una situación así, lo primero que hacemos es interponer una denuncia en la Policía Nacional a la empresa correspondiente”, explica a esta publicación Evan Lai, general manager de Foreo en Iberia, Francia y Países Bajos, que asegura que su marca no es la única cuya imagen clonan los ciberdelincuentes para crear perfiles de este tipo. “Le pasa a multitud de marcas, grandes y pequeñas”. Después, comunican el caso a la red social para que retiren el anuncio y eliminen la página e informan del ataque a los consumidores.
No son muchas las marcas, no obstante, que informan a los usuarios de cuando su imagen protagoniza una campaña de malvertising o una simple estafa, de acuerdo con Alejandro Perales. “Hay dos cosas que las marcas no hacen bien. Primero, son lentas en la detección, pero también son lentas a la hora de contestar a esto, porque lo que tendrían que hacer cuando se identifica un contenido de este tipo es dirigirse a sus asociados o clientes y decirles que se está revisando ese contenido y que no contesten”.
Mientras que Dani Creus recuerda que también los usuarios son parte responsable de no caer en estas trampas, ya que a veces es cuestión de sentido común. “Por ejemplo, si ves un anuncio en el que te venden un iPod por 20 euros, pues no cliques porque seguro que es falso”. Y recuerda que con la tecnología es posible detectar aquellas amenazas que pasan desapercibidas a nuestros ojos, como en el caso de que una página web descargue código malicioso en el dispositivo que estemos empleando.
[/contenido]